ECH nedir? Encrypted Client Hello (ECH), TLS bağlantılarında SNI (Server Name Indication) bilgisini şifreleyerek kullanıcı gizliliğini artıran bir teknolojidir. Ancak bu yapı, FortiGate gibi güvenlik cihazlarının hedef alan adını görmesini ve URL bazlı filtreleme yapmasını zorlaştırabilir. Bu yazıda ECH’nin nasıl çalıştığını ve FortiGate DNS Filter üzerindeki Strip Encrypted Client Hello özelliğiyle ECH trafiğinin nasıl kontrol edilebileceğini ele alacağız.
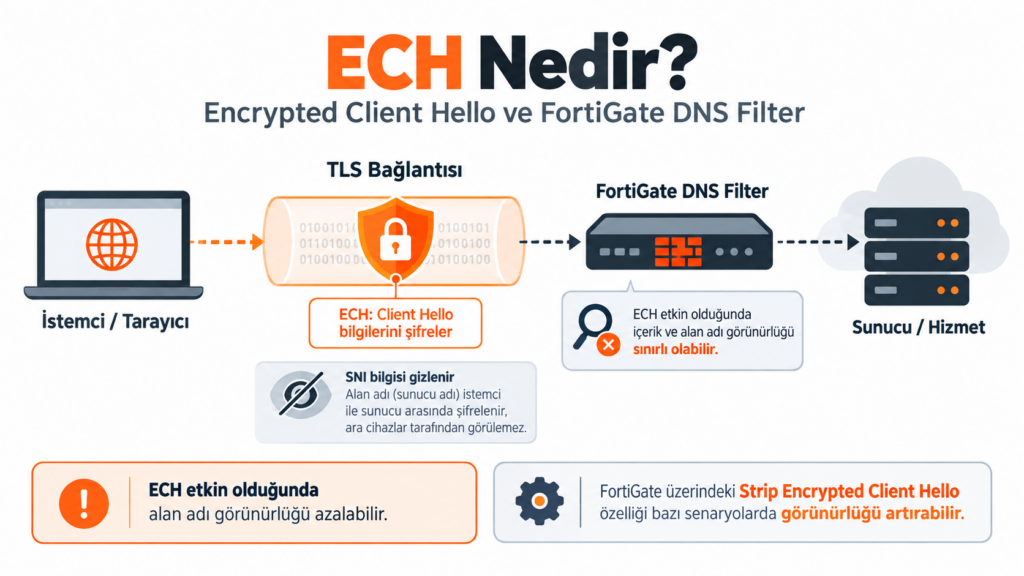
ECH Nedir? (Encrypted Client Hello)
ECH, TLS 1.3 ile birlikte gelen ve giderek yaygınlaşan bir gizlilik özelliğidir. ESKİ yöntemde, istemci bağlantı kurmadan önce SNI bilgisini şifrelenmemiş olarak iletir ve güvenlik cihazları bu bilgiyi analiz ederek kategori bazlı engelleme yapabilirdi. Ancak ECH sayesinde artık bu bilgi şifrelenerek gönderilir ve FortiGate bu bilgiyi göremediği için filtreleme işlemleri başarısız olabiliyordu.
Cloudflare ve Benzeri Hizmetler Neden Sorun Oluşturuyor?
Cloudflare gibi CDN (Content Delivery Network) servisleri, binlerce farklı web sitesini tek bir IP adresi üzerinde barındırır. ECH kullanan bu servislerde, istemcinin erişmek istediği asıl URL adresi gizlendiğinden FortiGate, trafiğin güvenli mi yoksa zararlı mı olduğunu belirleyemez. Bu durum, özellikle Zararlı Web Siteleri, Phishing (oltalama) ve VPN Proxy kategorisindeki adreslerin engellenmesini engelleyebilir.
FortiGate DNS Filter ECH ve Strip Encrypted Client Hello Ne İşe Yarar?
FortiOS 7.4 ile birlikte gelen Strip Encrypted Client Hello özelliği, istemciden gelen TLS trafiğindeki şifreli SNI bilgisini analiz ederek şifrelemeyi devre dışı bırakır. Böylece FortiGate, gelen trafiğin gerçek hedefini görebilir ve DNS Filter veya Web Filter profilleri aracılığıyla URL bazlı engelleme gerçekleştirebilir.
FortiGate DNS Filter ECH desteği olmadan TLS trafiğini analiz edemediğinde, Strip Encrypted Client Hello özelliği bu açığı kapatır.
Bu özelliği etkinleştirdiğinizde artık:
- ECH kullanan web siteleri analiz edilebilir.
- Zararlı kategorideki URL’ler başarıyla engellenebilir.
- Cloudflare arkasındaki içerikler kontrol altına alınabilir.
FortiGate DNS Filter ECH Engelleme Nasıl Yapılır?
- DNS Filter Profile sayfasına gidin.
- İlgili DNS filtre profilini düzenleyin.
- “Strip Encrypted Client Hello service parameters” seçeneğini aktif edin.
- Değişiklikleri kaydedin ve profili kullanmakta olan firewall policyde bu filtreyi kullandığınızdan emin olun.
Not: Bu özelliğin çalışabilmesi için cihazınızın FortiOS 7.4 veya üzeri bir sürümde olması gerekir.
👉 FortiGate DNS Filter ECH özelliğiyle birlikte ağınızda şifreli trafik denetimi artık daha güvenli ve etkili hale geliyor.
Sonuç
Strip Encrypted Client Hello, FortiGate kullanıcıları için modern web trafiğini analiz edilebilir hale getiren güçlü bir özelliktir. Özellikle Cloudflare gibi servisler arkasında barınan zararlı içeriklerin engellenmesinde oldukça etkilidir. Eğer FortiGate üzerinde DNS filtreleme kullanıyorsanız, bu özelliği mutlaka etkinleştirmenizi öneririz.
FortiGate DNS Filter, Web Filter ve diğer güvenlik profili yapılandırmaları için FortiGate teknik rehberlerini inceleyebilirsiniz.
Daha fazla teknik detay için Fortinet resmi dokümantasyonunu inceleyebilirsiniz.
